설비·제어 시스템(OT) 보안 점검 (IEC 62443 영역 구조 참고)
PLC·HMI·설비 PC·제어망을 계정·권한·변경 관리·데이터·망 분리·사고 대응·복구 7개 영역, 35개 실무 항목으로 점검합니다. 항목마다 사내 단계(1 기본·2 강화·3 고급)가 있어, 영역별로 달성 단계를 사내 목표 단계와 비교하고 바로 다음에 채울 항목을 골라 줍니다. 항목·단계는 고치고 더할 수 있습니다.
계산 근거
이행 상태: 0 안 함 · 1 일부 · 2 함 · 해당 없음. 단계 이행률 = 그 단계 항목 점수 합 ÷ (응답 수 × 2), 해당 없음·미응답은 분모 제외. 단계 통과 = 이행률이 통과 기준(기본 80%) 이상, 항목이 있는데 응답이 없으면 미통과. 달성 단계 = 1단계부터 차례로 통과한 가장 높은 단계, 차이 = 사내 목표 단계 − 달성 단계. 1 기본(실수·우연 대비)·2 강화(단순 공격 대비)·3 고급(전문 공격 대비)은 이 도구의 사내 척도이며 IEC 62443 의 보안 수준(SL) 판정이 아닙니다. 7개 영역과 영역별로 수준을 매기는 구조만 IEC 62443 을 참고했고, 35개 항목은 새로 쓴 실무 문장으로 규격 요구사항 문장을 옮기지 않았습니다. 규격 원문이 아닌 실무 참고용 도구입니다. 인증·심사 판단은 인증기관과 규격 원문을 확인하세요.
이 도구가 업무에 도움이 됐나요?
의견 감사합니다.
자주 묻는 질문 (FAQ)
OT 보안은 사무 IT 보안과 무엇이 다른가요?
7개 영역은 어떻게 나눴나요?
1 기본·2 강화·3 고급 단계는 무엇인가요?
달성 단계는 어떻게 계산하나요?
영역별 목표 단계는 어떻게 정하나요?
결과에서 무엇부터 하면 되나요?
설비 제조사·유지보수 업체에는 무엇을 확인하나요?
이 결과로 IEC 62443 보안 수준이나 인증을 판단할 수 있나요?
전략을 실행으로
SWOT·BCG·5 Forces 분석 결과를 실행 과제와 업무 프로세스로 옮기는 프로세스 혁신 컨설팅.
함께 보면 좋은 아티클
 제조업 MES 구축 완벽 가이드 — 종이 일보·엑셀에서 실시간 공장까지 5단계 로드맵중소·중견 제조업의 MES(Manufacturing Execution System) 구축 5단계 로드맵. 성숙도 진단, 데이터 표준화, 솔루션 선정, 파일럿·롤아웃, 운영·고도화까지 산출물·비용·일정·도구를 정리했습니다.
 카톡으로 장애를 받는 이유 — 제조 ITSM 실무 5단계와 인시던트 우선순위공장 MES·네트워크 장애가 카톡으로 떠도는 이유와, 접수부터 우선순위·복구·문제·변경까지 5단계, 현장에서 자주 터지는 SLA 없는 운영과 주말 패치 사고, 수기에서 ITSM까지 로드맵을 중소·중견 제조 IT·생산 실무자 관점으로 정리했습니다.
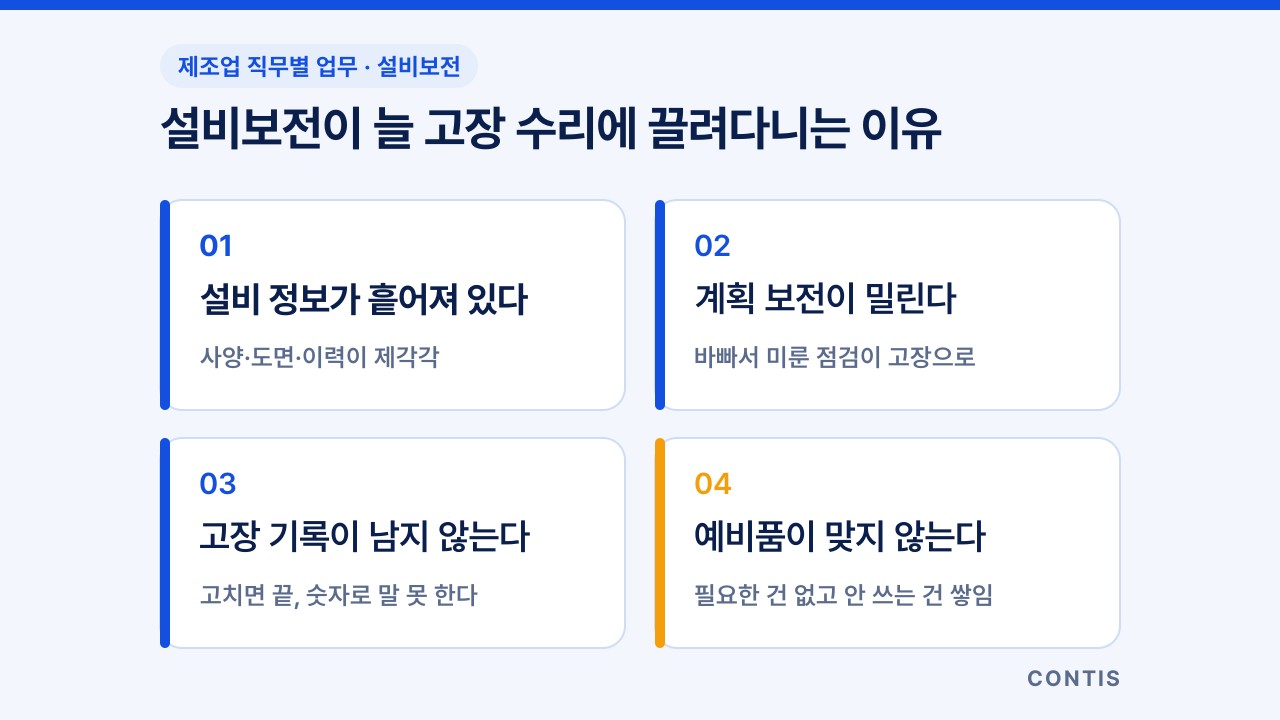 고쳤는데 또 선다 — 제조업 설비보전 직무 실무 5단계와 하루 업무제조업 설비보전 담당이 하루·한 주 동안 하는 일을 설비대장 정리부터 보전 계획, 일상점검, 고장 대응, 원인 분석까지 5단계로 정리하고, BM·PM·CBM·예지보전·자주보전의 차이, 예비품 관리, MTBF·MTTR·OEE 같은 성과 지표, 자주 터지는 문제와 디지털·AI 개선 로드맵을 중소·중견 제조 실무자 관점으로 정리했습니다.
실무 도구·자료 업데이트 받기
새 계산기·체크리스트와 스마트팩토리·제조혁신 실무 자료를 이메일로 보내드립니다. 언제든 수신거부할 수 있습니다.